点击查看大图
点击查看大图
点击查看大图
点击查看大图
全面介绍
✨ Guardiar:AI 代理的运行时 API 控制中心 ✨
Guardiar 在您的 AI 代理与外部服务之间打造了一个透明的代理层,实时验证、筛选并管控每一次 API 请求。 它帮助您阻止敏感数据泄露,强制执行访问策略,并保留可审计记录,让您的 AI 系统更安全、更可控。
💡 为何 Guardiar 如此重要?
AI 代理的自主性日益增强,它们能自主决定调用哪些 API 以及请求哪些数据。 这种自主性带来了挑战:不可预测的成本、安全风险和有限的可见性。Guardiar 旨在解决这些问题。
- 可预测的行为: AI 代理有时难以捉摸。Guardiar 确保它们只访问经批准的端点,并使用有效的参数。
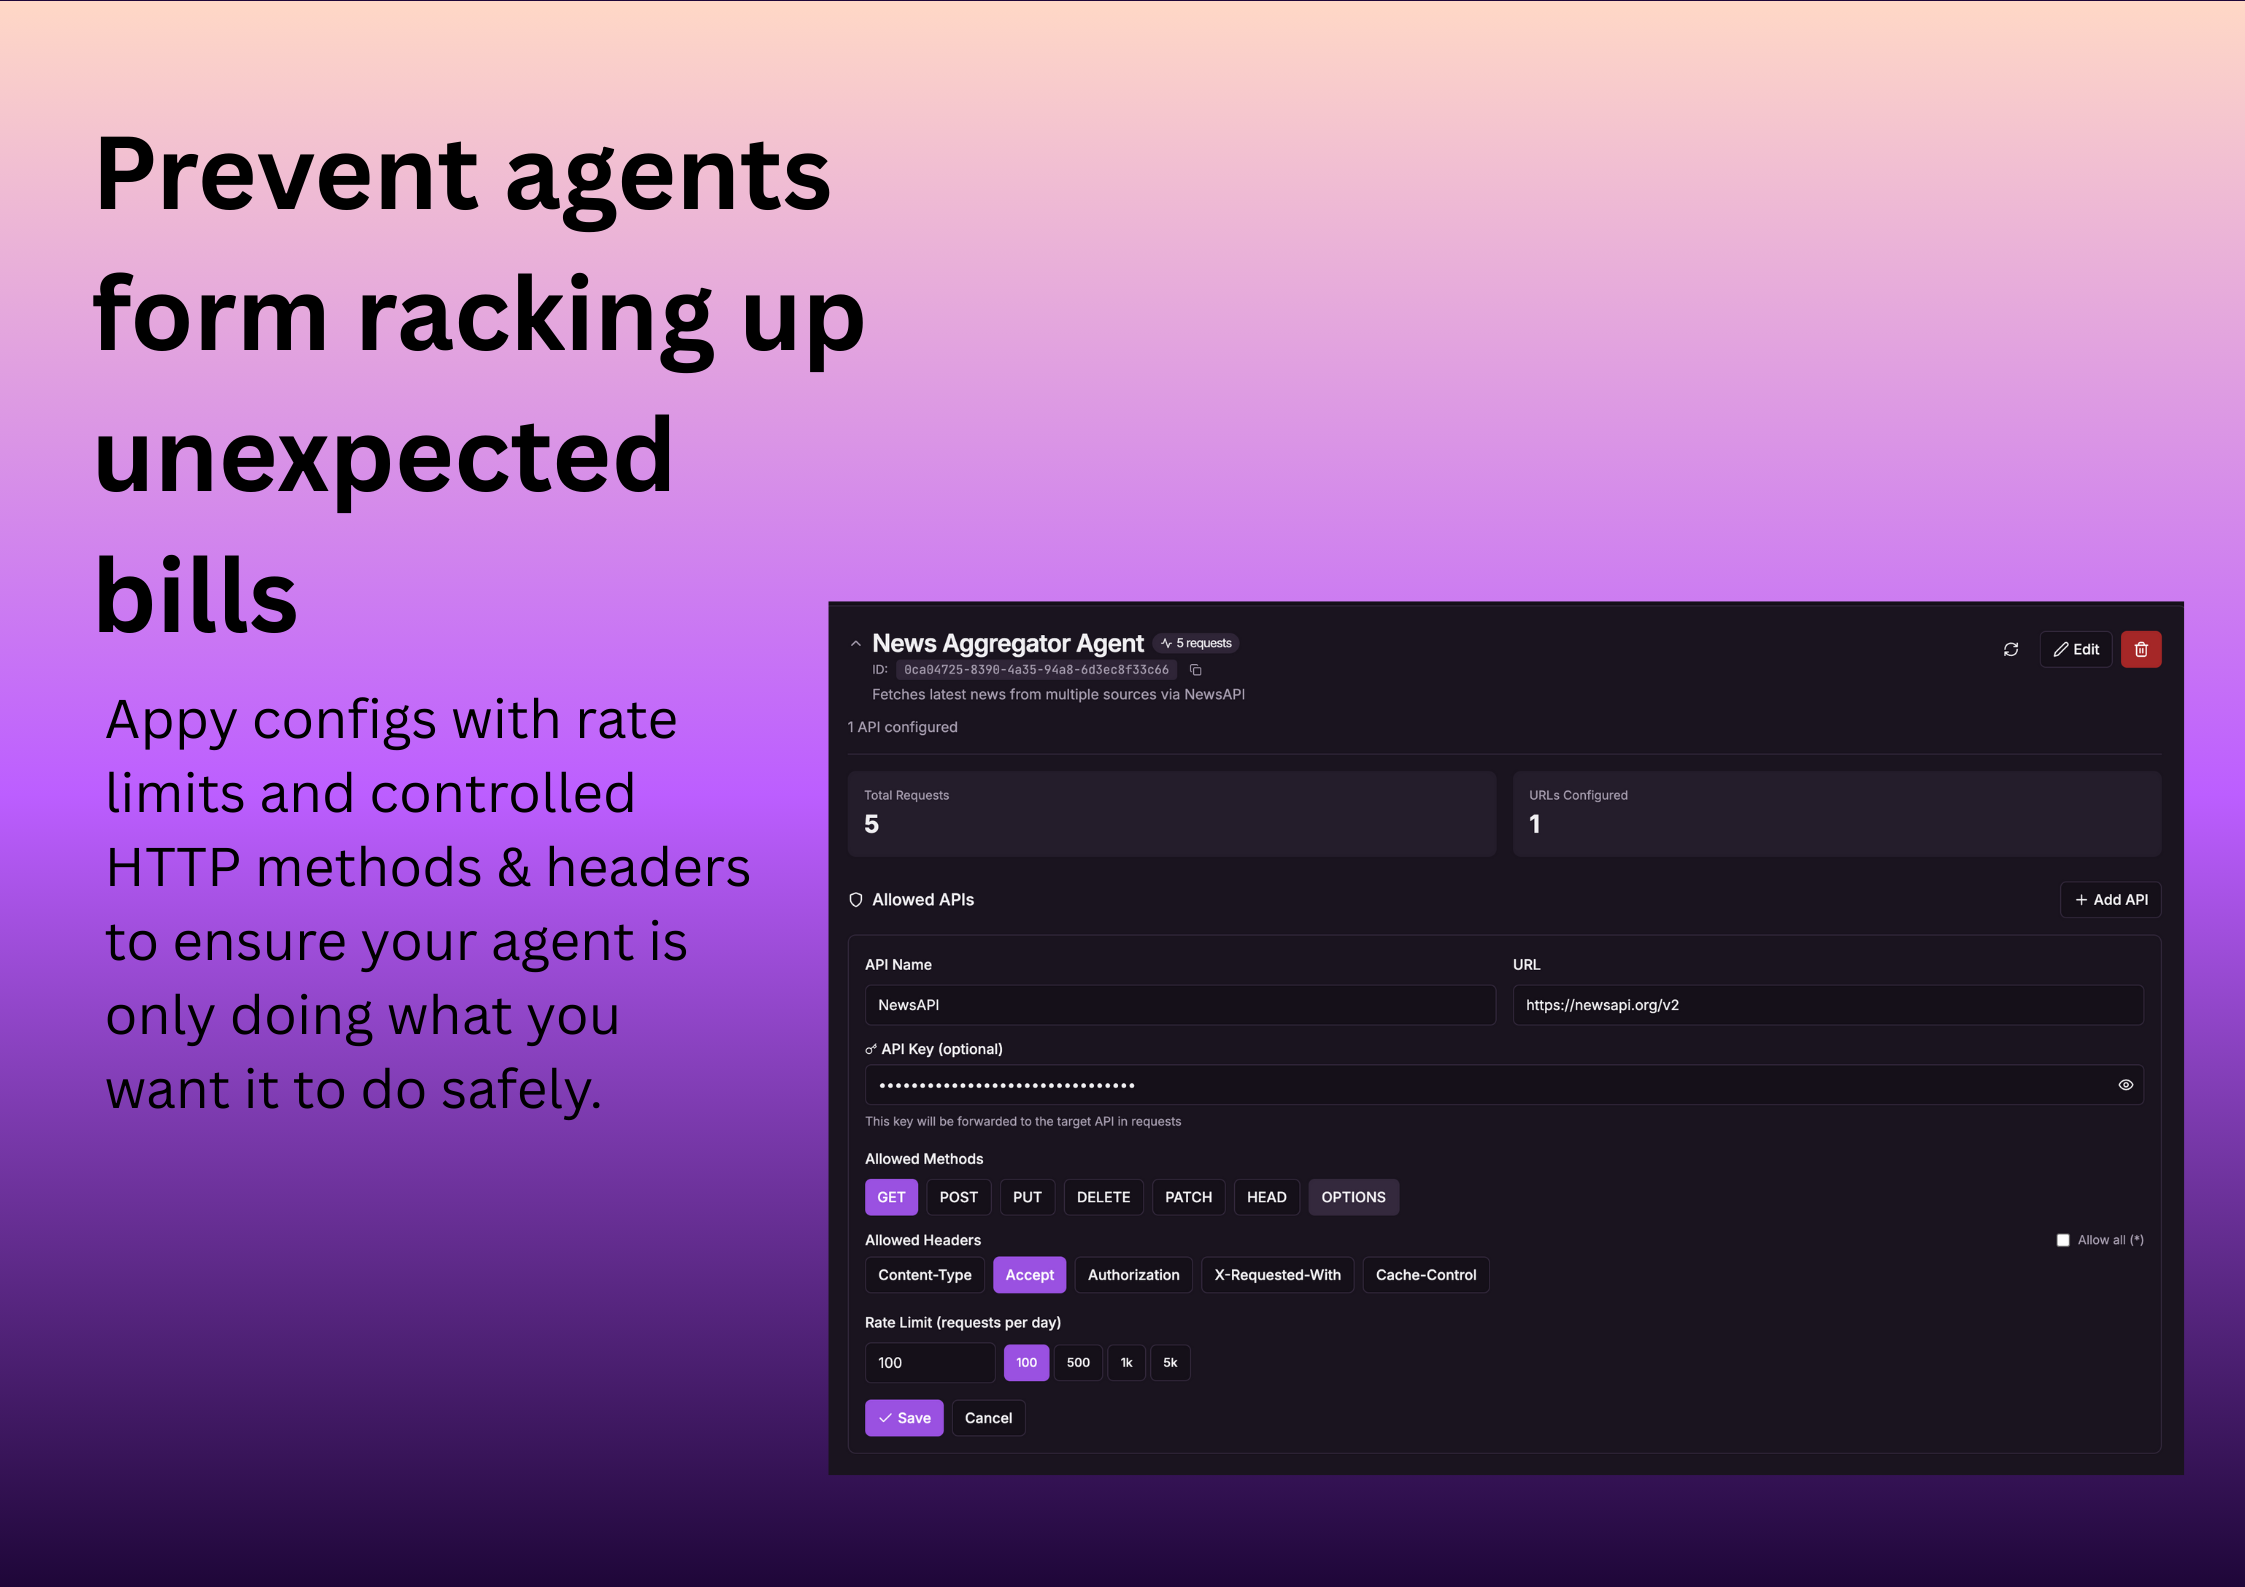
- 成本控制: 通过实施速率限制和阻止未经授权的请求,有效避免意外产生的 API 账单。
- 安全边界: 为您的代理构建一道安全屏障。所有请求在离开前都将经过验证,确保无懈可击。
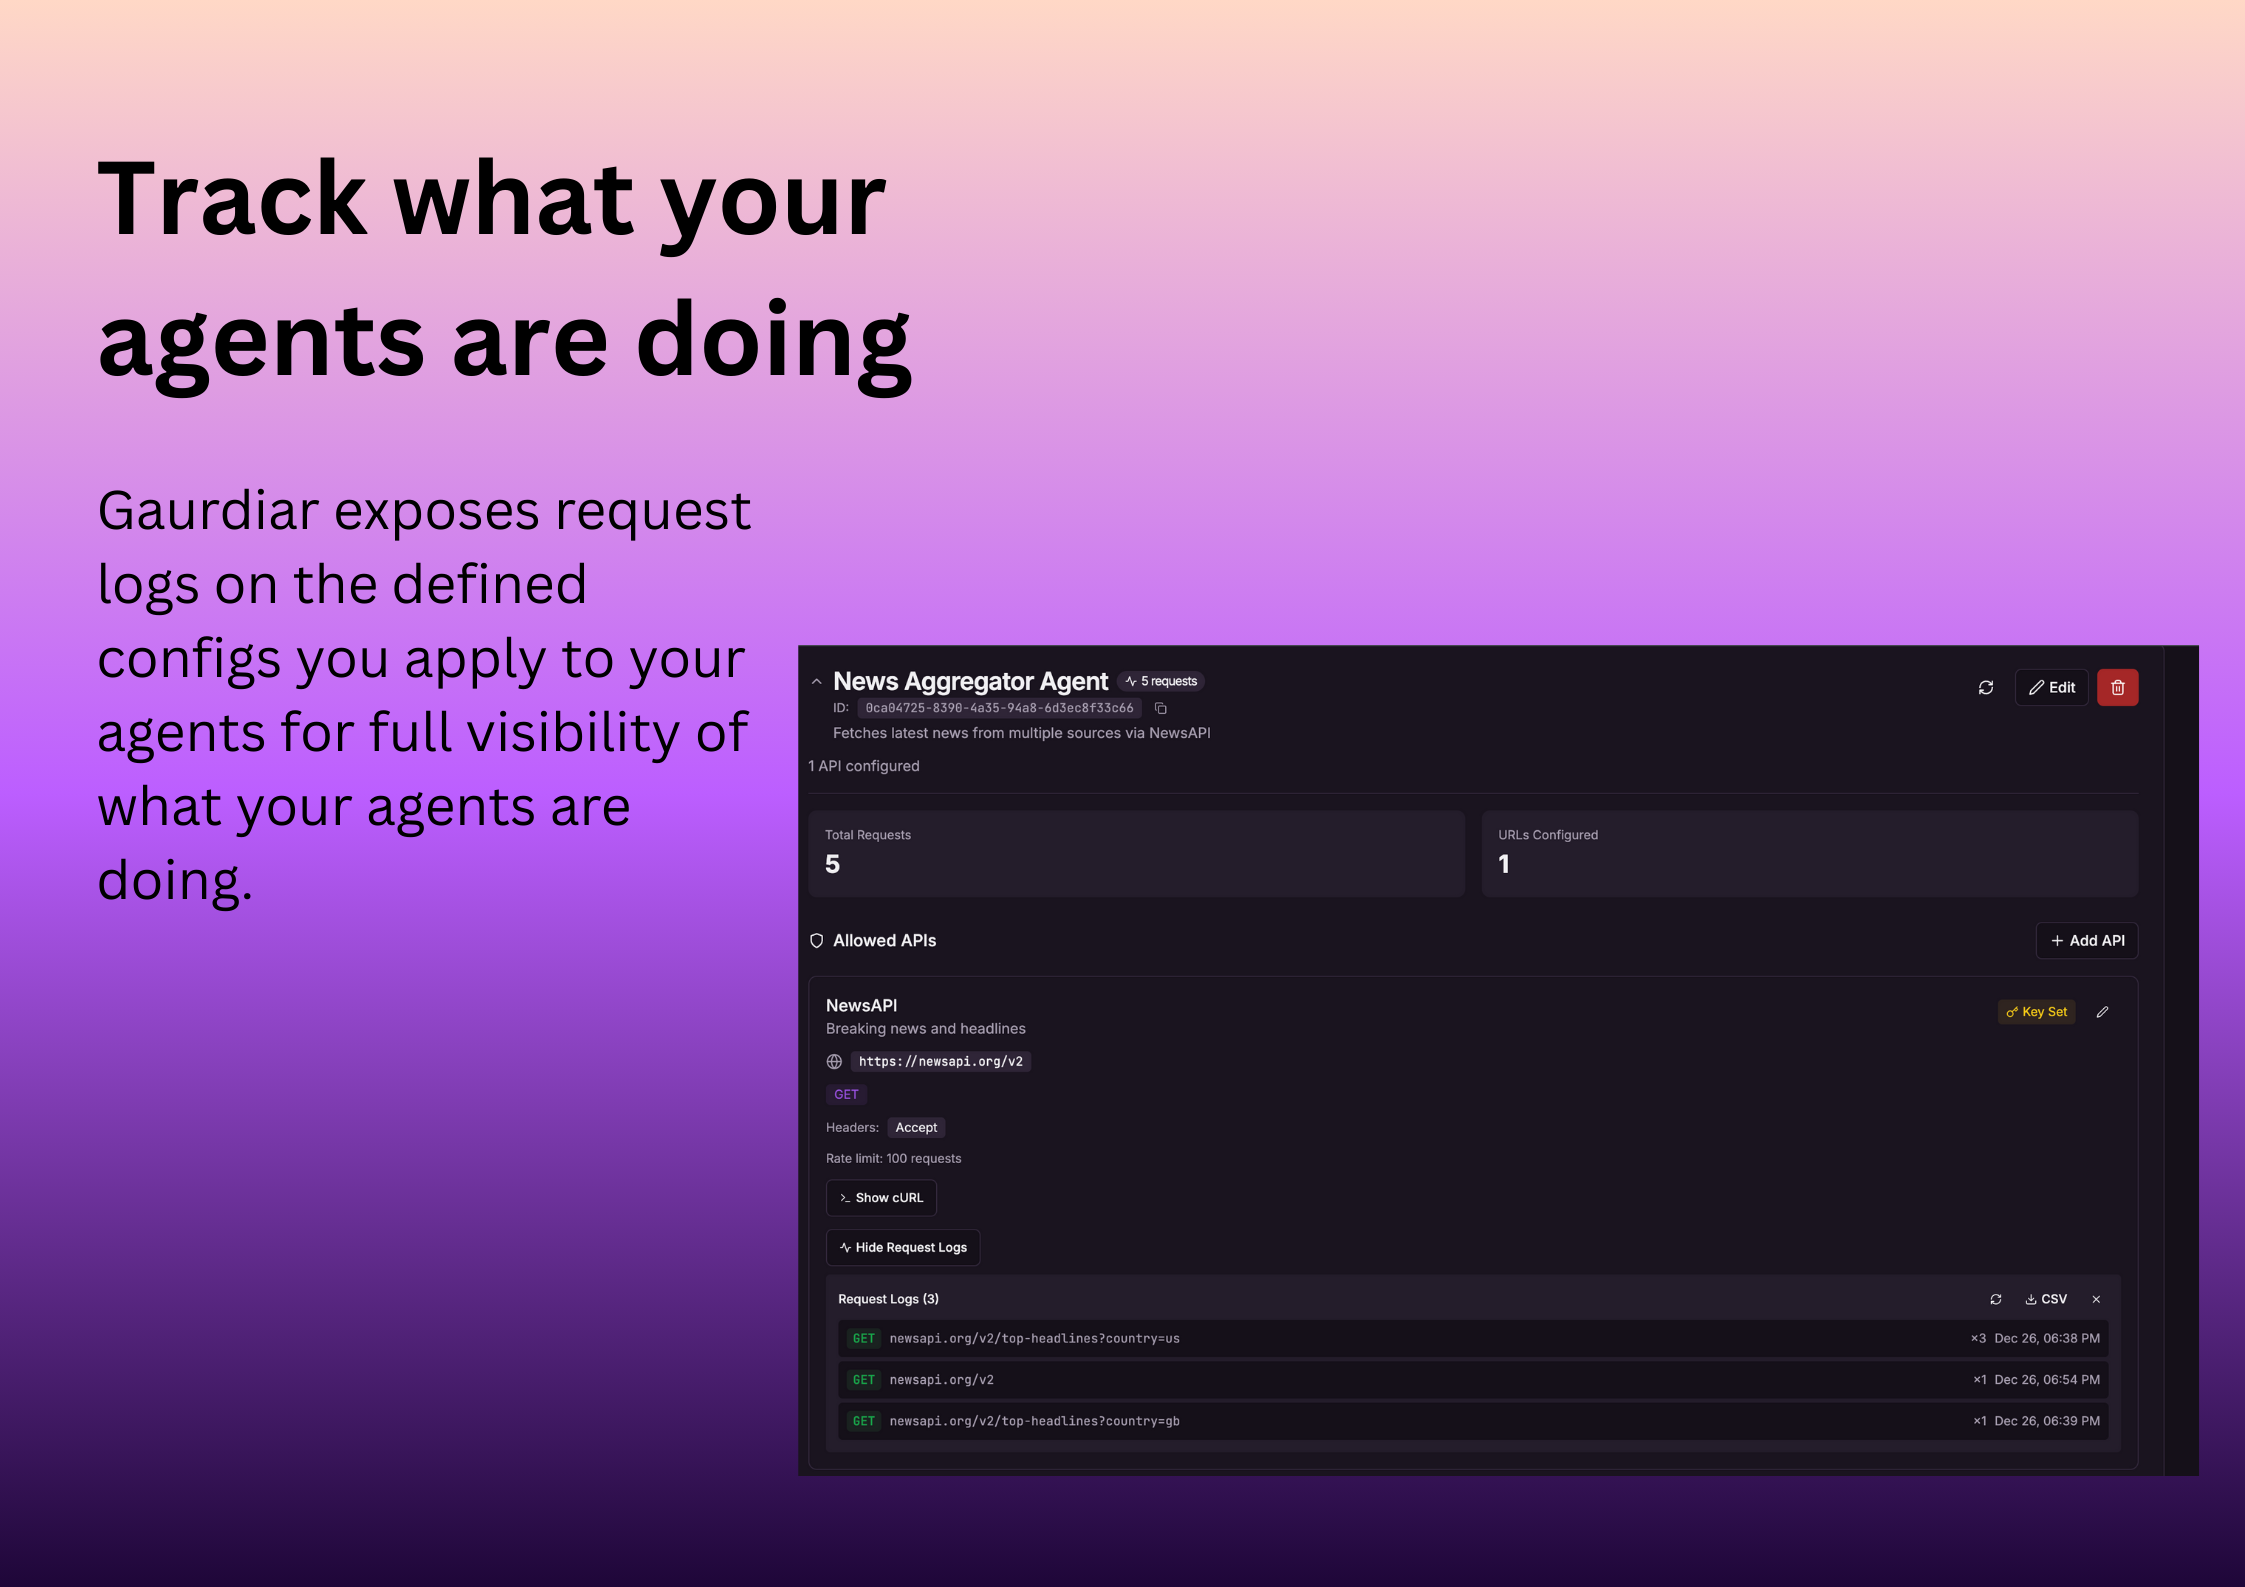
- 审计追踪: 每一次请求都会被记录下来,以便您进行合规性检查、调试以及长期了解代理的行为模式。
🎯 Guardiar 的核心功能
我们提供一套完整的工具,用于管理和保护您的 AI 代理的 API 访问。
- 请求过滤: 在请求到达外部 API 之前,根据预定义的规则验证每一个传出请求。
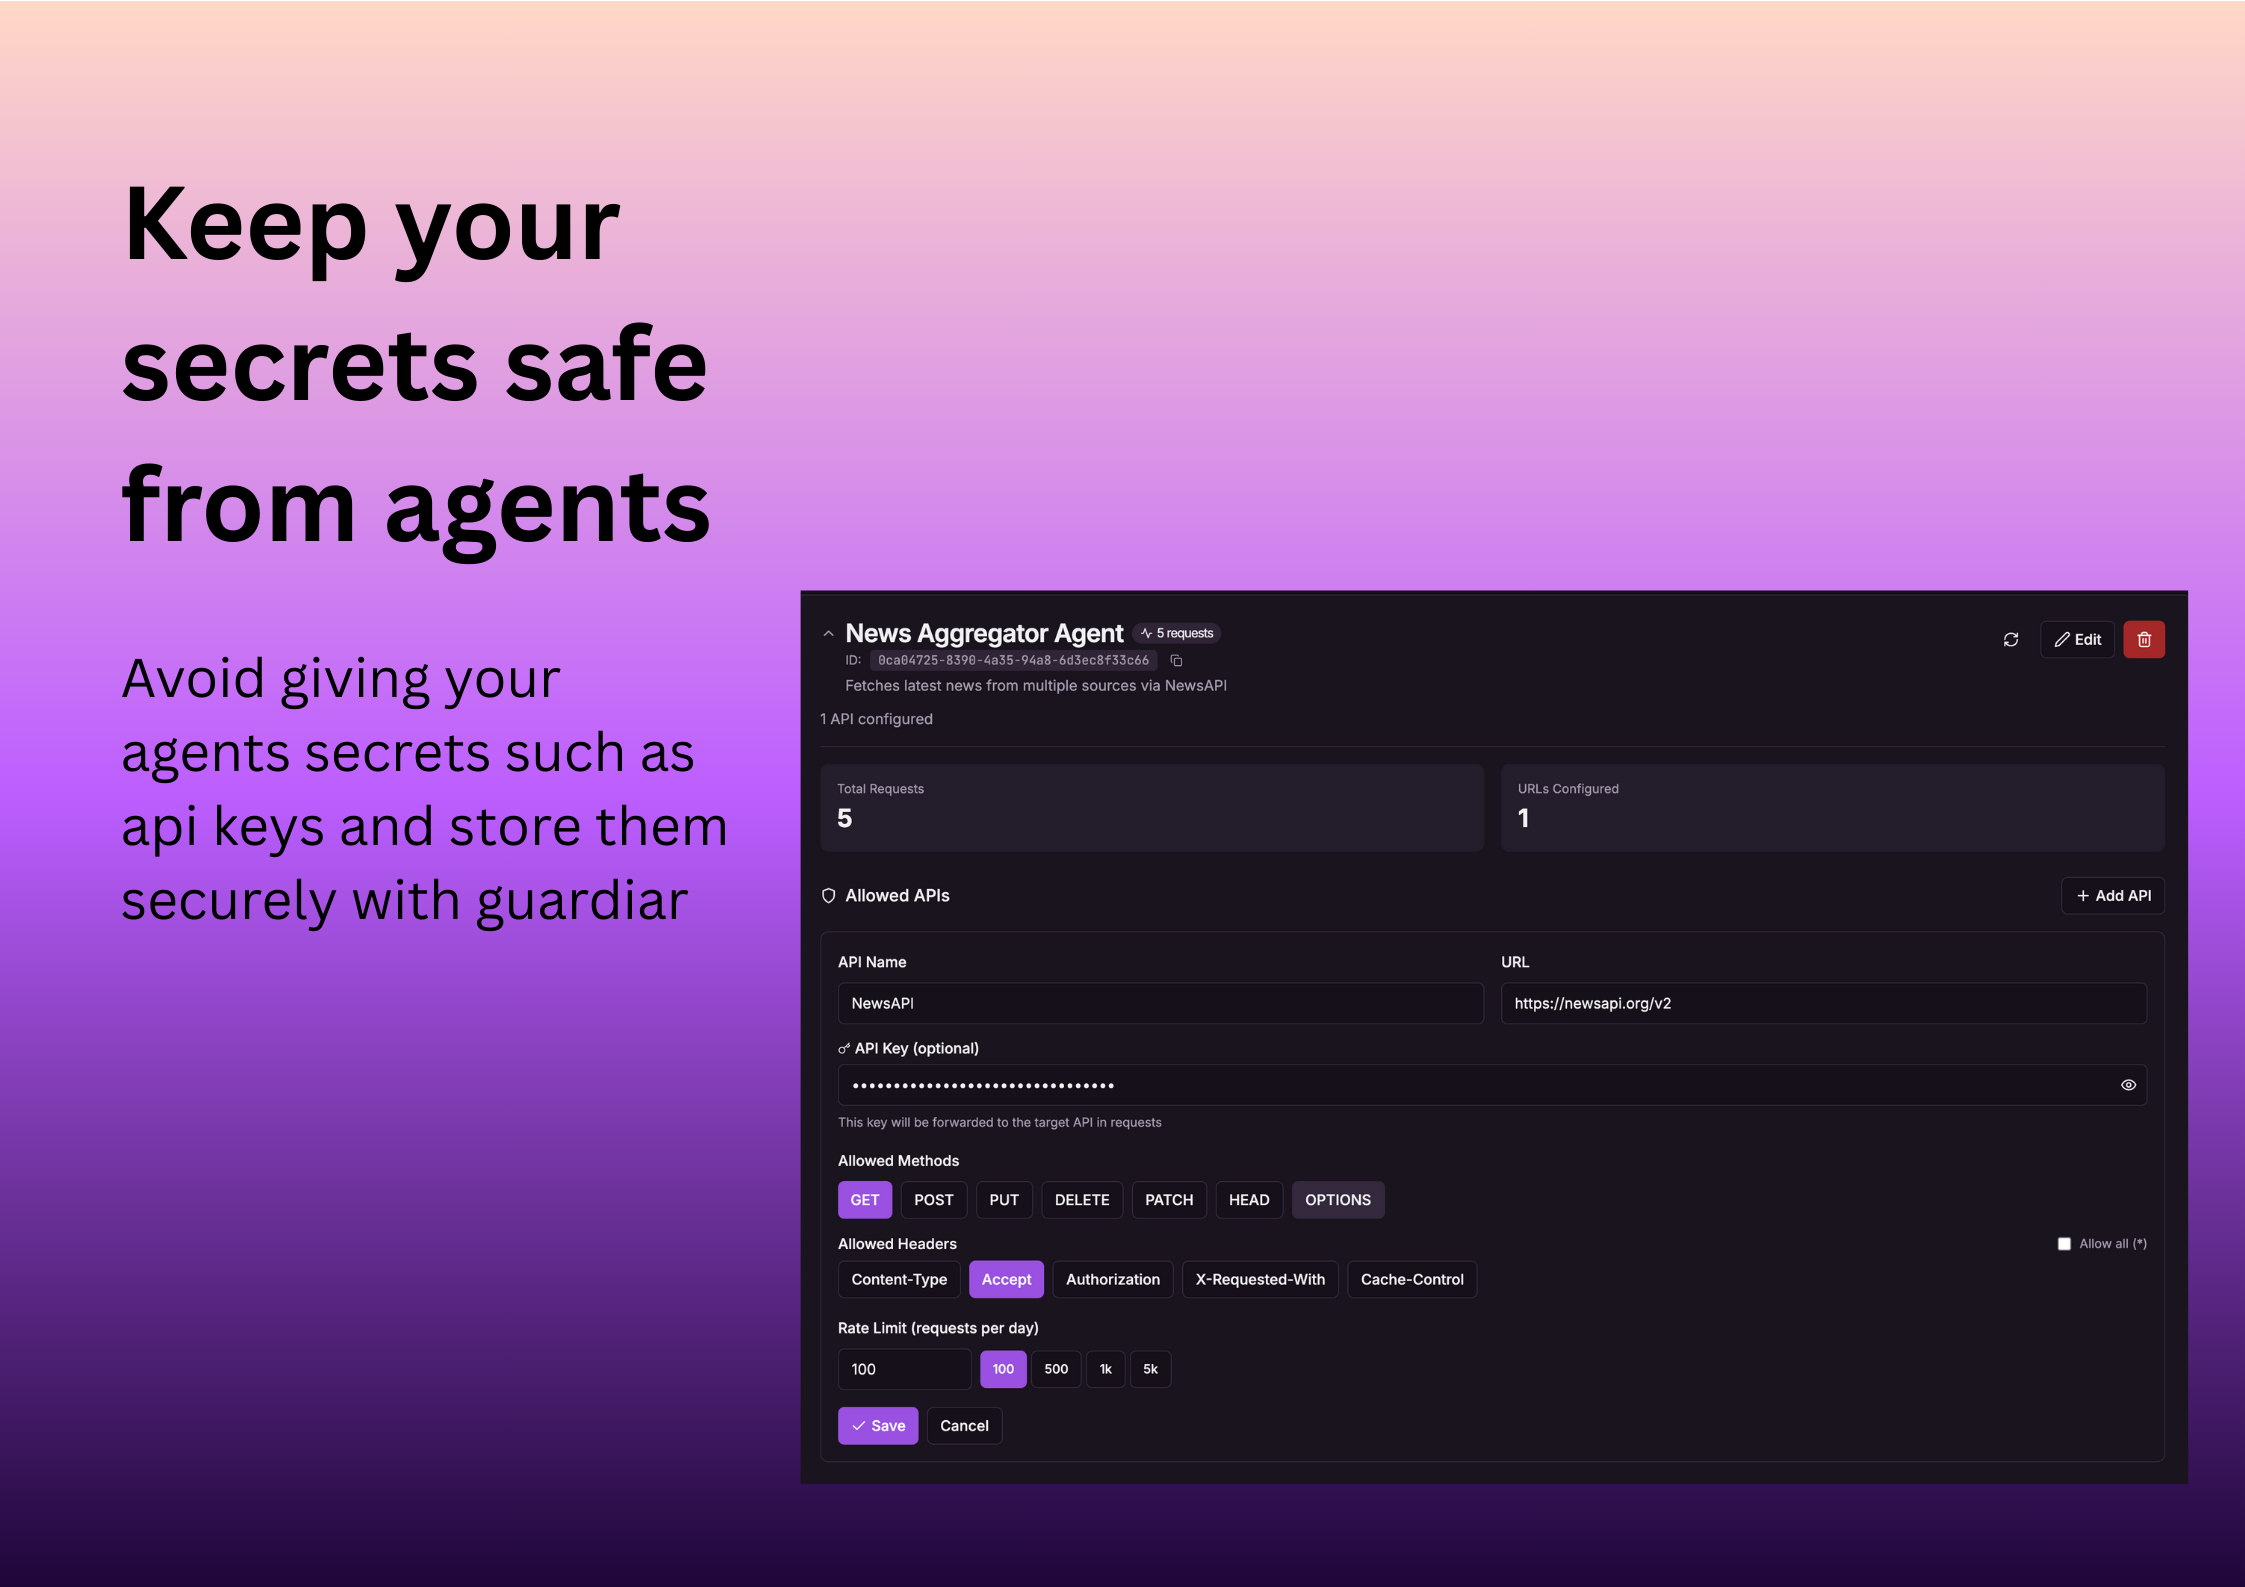
- 按代理设置 API 规则: 为每个代理定义它被允许使用的特定 URL 模式、方法和请求头。
- 速率限制: 为每个代理强制执行请求配额,以防止失控的成本和 API 滥用。
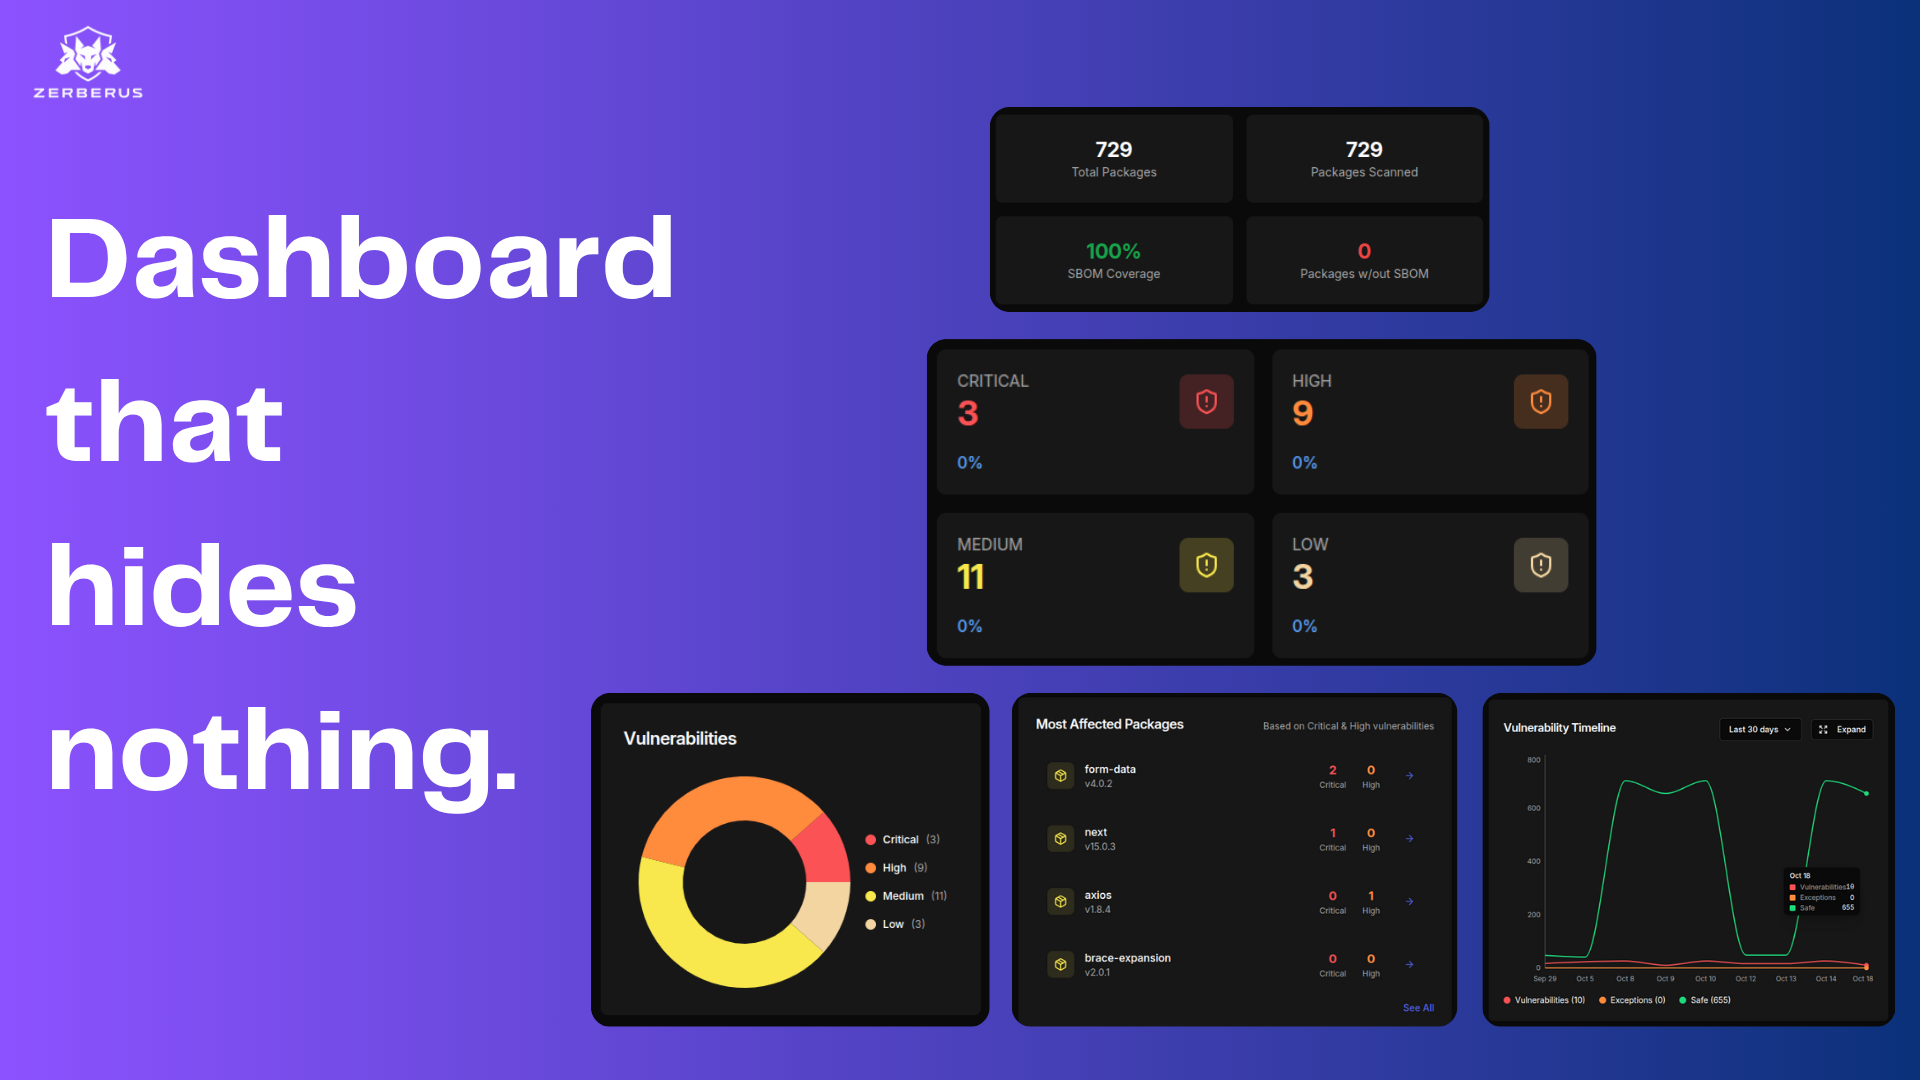
- API 分析: 追踪所有代理的请求量、响应时间和错误情况,让您对 API 使用情况一目了然。
- API 密钥管理: 集中控制 API 凭证,并实现按代理的密钥隔离,增强安全性。
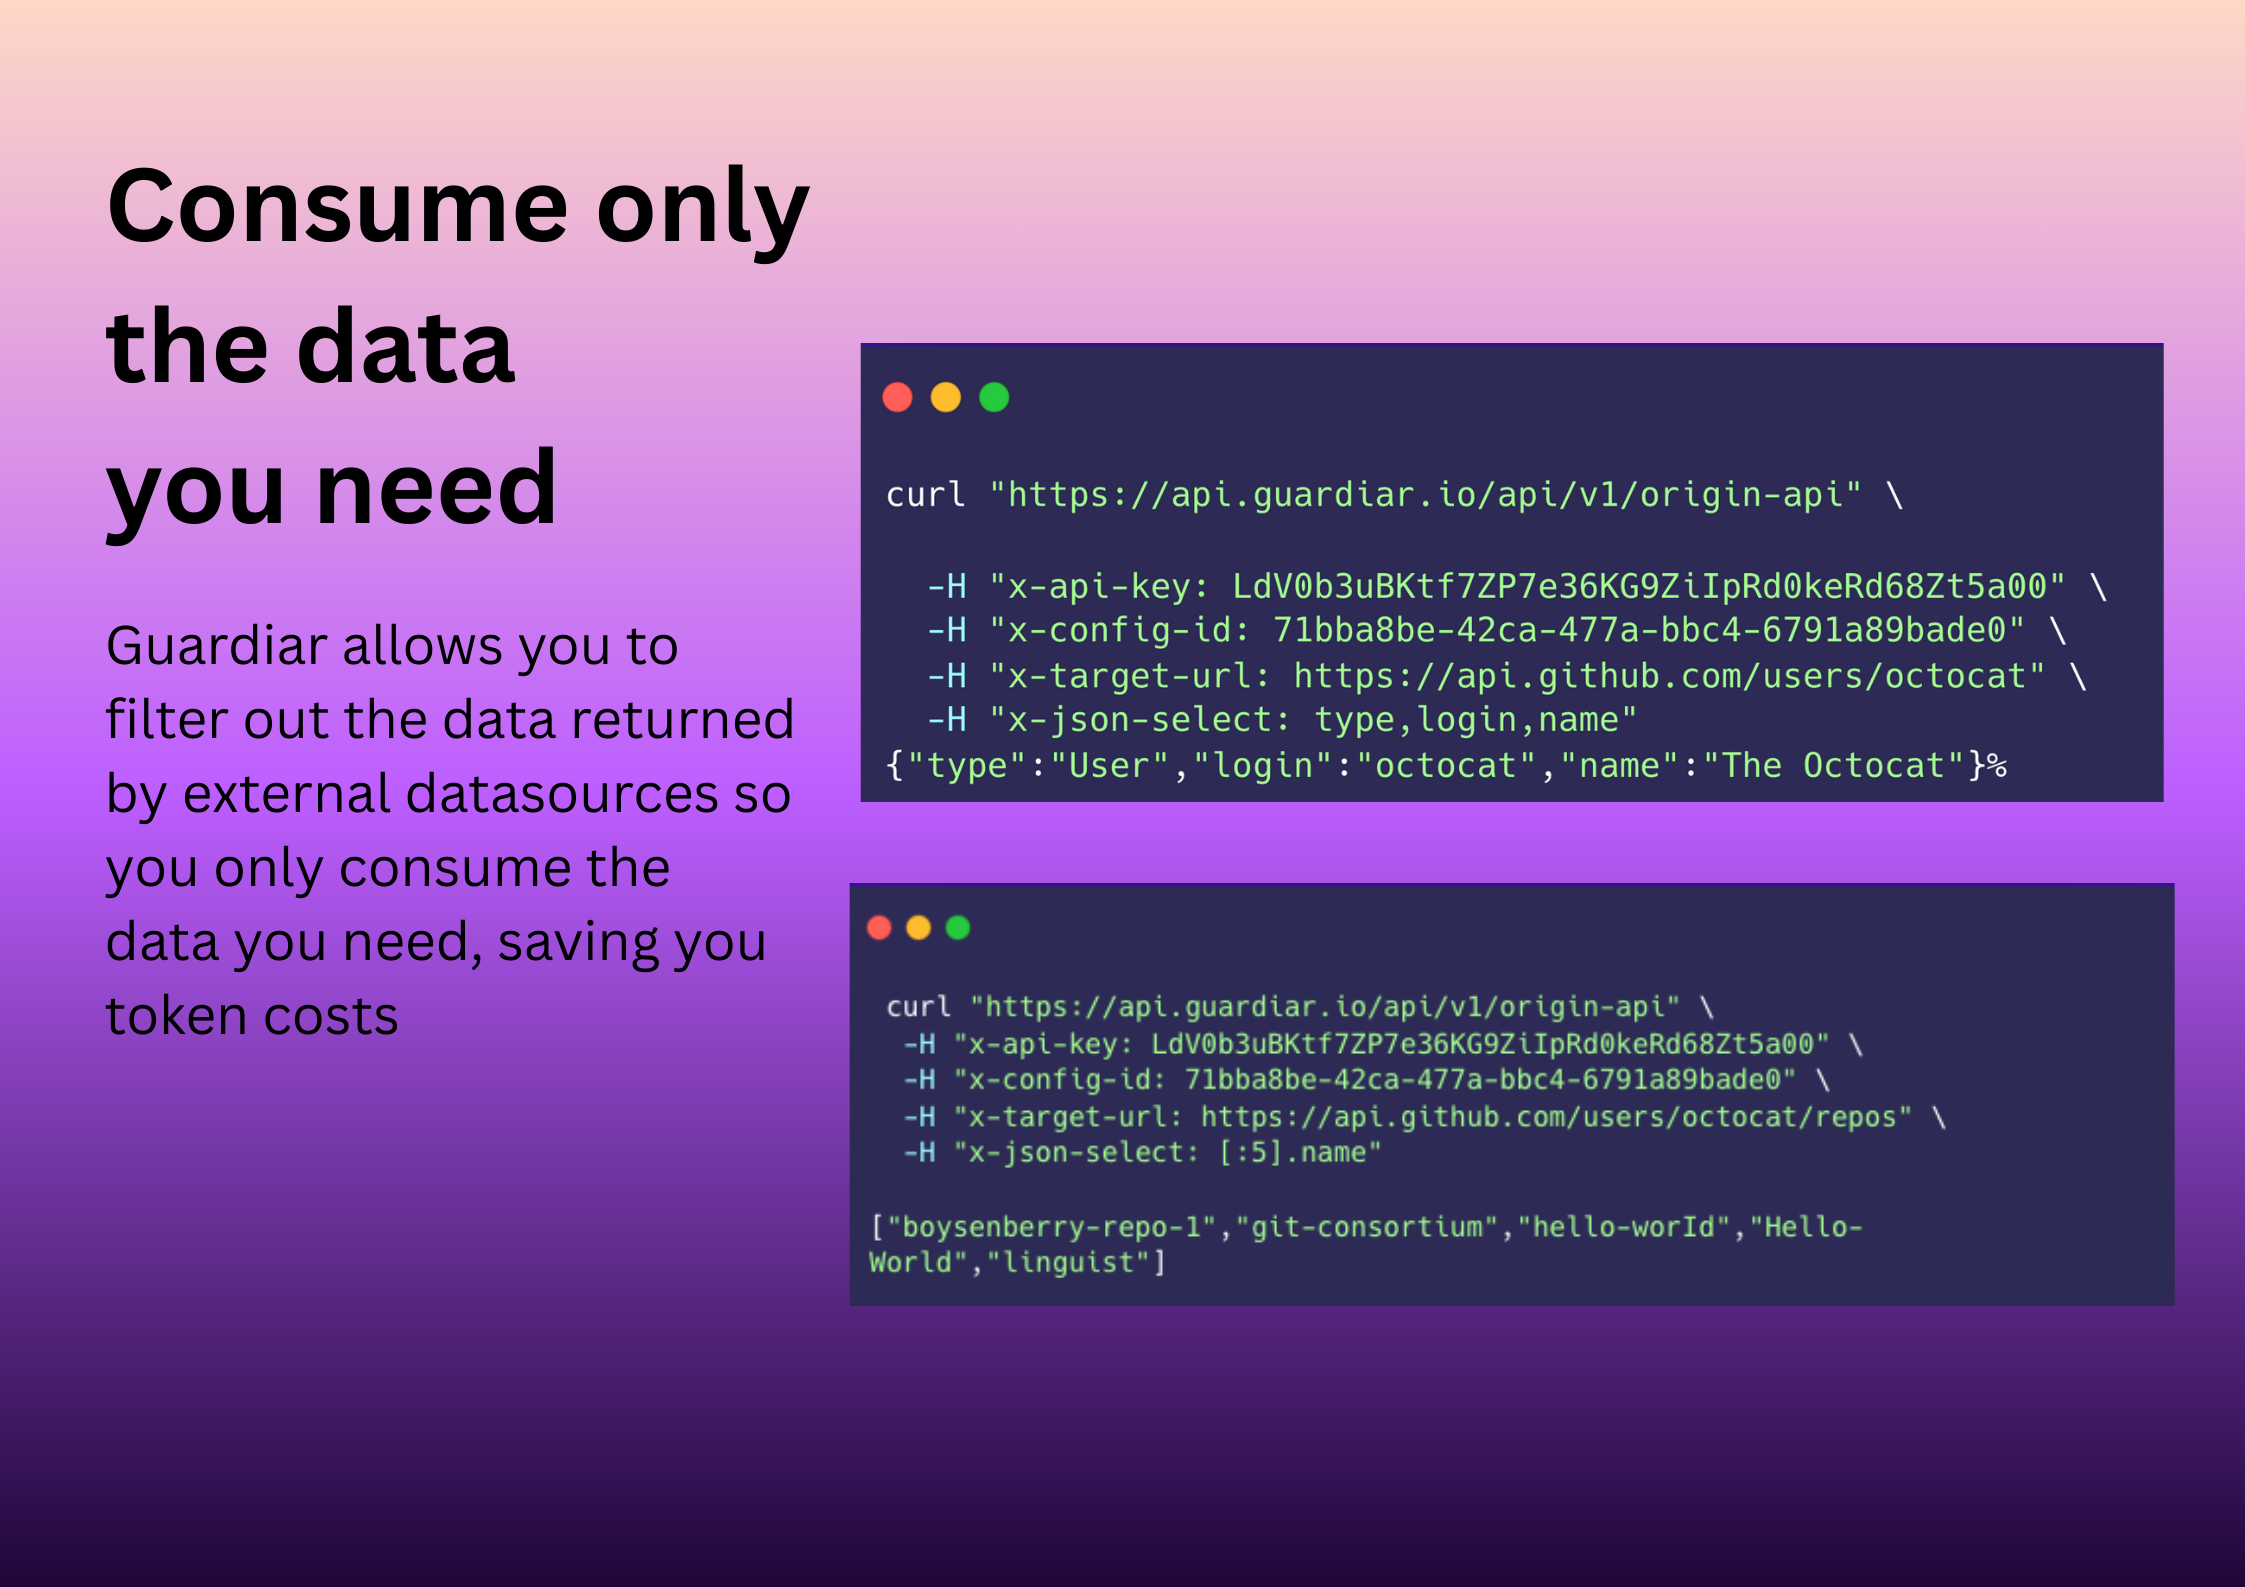
- JSON 选择器: 通过过滤 API 响应,仅获取您需要的特定数据字段,从而大幅降低 LLM 的 Token 成本。
🔐 安全保障
Guardiar 的设计理念是「安全优先」,为您的 AI 代理提供坚实的 API 代理保护。
-
数据保护:
- 所有传输中的数据都经过加密 (TLS 1.2/1.3)。
- 所有静态数据都经过加密 (AES-256)。
- 采用 AWS IAM、VPC 隔离和 KMS 密钥管理。
- 对内部/管理访问有严格的访问控制。
-
凭证管理:
- API 密钥以哈希形式(SHA-256)存储。
- 密钥按用户隔离,确保安全性。
- 不存储任何明文凭证。
-
零信任请求验证:
所有请求都经过严格验证,确保只有合法请求才能通过。 -
可审计的操作:
所有特权操作都会被详尽记录,以便追溯和审计。
🛠️ 为开发者而生
Guardiar 专为开发者设计。配置可通过简洁的仪表板或 API 完成,规则以清晰的声明式格式表达, 集成只需最少的代码更改。🚀
只需将 AI 代理的流量指向 Guardiar,您的规则将自动生效,无需修改代理的代码。
产品评分
暂无评分
登录后即可评分